


バイナンスは、「Clipperマルウェア」として知られるマルウェアの脅威が高まっていることを暗号通貨ユーザーに警告するグローバルアラートを発行しました。
このマルウェアは、取引中にウォレットアドレスを変更し、金銭的損失につながります。ユーザーがコピーしたウォレットアドレスを、攻撃者が制御するアドレスと交換します。その結果、ユーザーが気付かないうちに資金が間違った宛先に送られます。
バイナンス、仮想通貨取引におけるClipperマルウェアのリスクを強調
2024年8月27日以降、 Binanceでは インシデントが急増しており、Androidユーザーが主なターゲットとなっています。ただし、マルウェアは非公式のアプリやプラグインを通じて拡散するため、iOSユーザーは完全に安全ではありません。これらは、特にユーザーがローカル言語でソフトウェアを検索する場合に、未確認のソースから提供されることがよくあります。
「取引プロセス中に引き出しアドレスを変更する世界的なマルウェアの問題を特定しました。特にAndroidやWebアプリにインストールしたプラグインやアプリに注意し、iOSでも警戒を怠らないようにしてください」とBinance は述べています。
この脅威を軽減するために、バイナンスのセキュリティチームは、 疑わしいアドレスをブラックリストに登録し、影響を受けるユーザーに通知し、追加のリスクを積極的に監視しています。また、ユーザーは、Clipperマルウェアが取引に干渉するのを防ぐために、引き出しアドレスをトリプルチェックするようにアドバイスされました。
「さらに安全を確保するために、支払いを送信する直前に引き出しアドレスのスクリーンショットを撮り、受信者に写真と照合して確認してもらうことで、テキストを変更するマルウェアの可能性を防ぐことができます」とBinanceはアドバイスしました。
続きを読む: 暗号セキュリティの上位5つの欠陥とその回避方法
さらに、Binanceは、アプリやプラグインの真正性を検証し、信頼性の高いセキュリティソフトウェアを使用することの重要性を強調しました。
市場アナリストは、Clipperマルウェアはアドレスポイズニング攻撃の亜種であると指摘しています。詐欺師は、この手法を使用して、ユーザーをだまして、似ているが不正なアドレスに資金を送金させます。今年初め、この戦術により、投資家から ラップドビットコイン(WBTC)の7,000万ドルが盗 まれました。
このBinanceアラートは、暗号ユーザーを標的とするマルウェアが広く増加している中で出されました。今月初め、McAfeeは、ユーザーのニーモニックキーを盗む新しいモバイルマルウェア「SpyAgent」 を発見しました 。ニーモニックキーは、暗号通貨ウォレットを回復するために使用される12単語のフレーズです。
SpyAgentは、銀行、政府、公共サービスに偽装した 偽のAndroidアプリ を通じて拡散します。McAfeeによると、今年に入ってから280の偽アプリが確認されています。
続きを読む: 注意すべき15の最も一般的な暗号詐欺
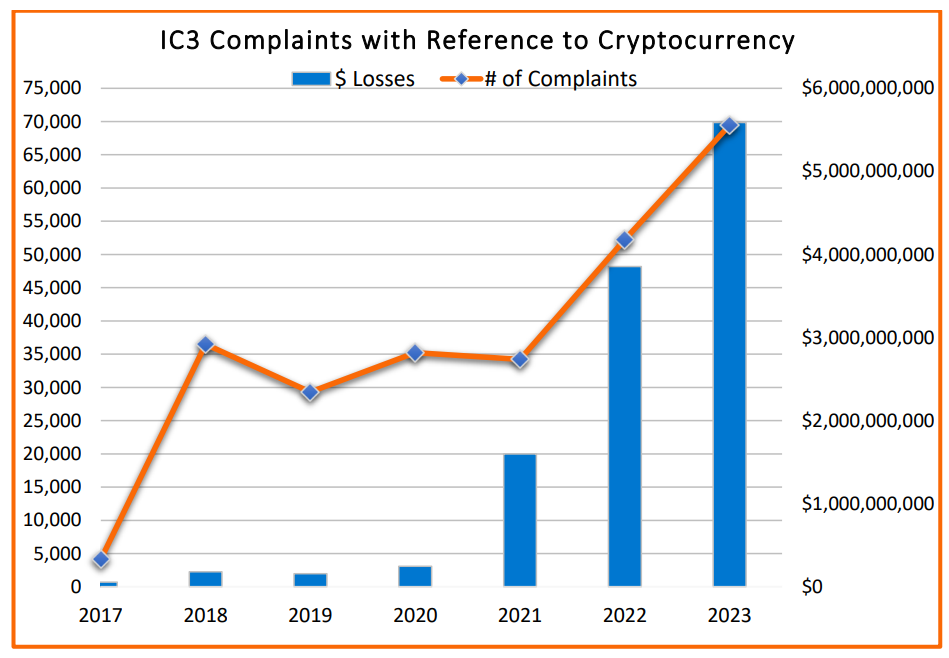
これらの脅威は、 暗号業界に根強く残る問題を反映しています。FBIは最近、2023年に仮想通貨投資家が詐欺やハッキングによって56億ドルを失ったと報告しました。


