LiFiブリッジング・プロトコルが16日、800万ドル以上悪用され、攻撃者は特定のアカウントを標的にした。同プラットフォームはユーザーに対し、LiFiを利用したアプリケーションを利用しないよう呼びかけた。
サイバー攻撃の蔓延は依然として業界にとって大きな脅威であり、参加者は被害に遭わないよう常に警戒を怠らない必要がある。
LiFiプロトコルが800万ドルを超えるハッキングを受ける
LiFiプロトコルはXへの投稿で攻撃を確認し、LiFiを搭載したアプリケーションとやり取りしないようユーザーに呼びかけた。報告によると、ハッカーは手動で「無限承認」を設定したアカウントをターゲットにした。
「今のところ、LiFiを利用したアプリケーションを利用しないでください!我々は悪用の可能性を調査しています。無限承認を設定していなければ、危険はありません」とアナウンスした。
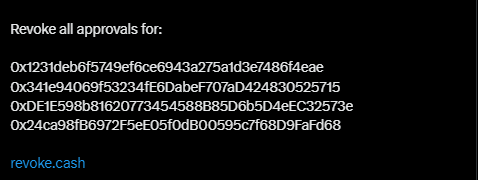
同プラットフォームはユーザーに対し、3つのアドレスに対するすべての承認を取り消すよう促し、要請があれば協力するとしている。
「さらに4件のセキュリティ侵害が確認された」と同プロトコルは更新した。さらに 同報告書は、LiFiプロトコルとやりとりしたすべてのユーザー資金も危険にさらされていると付け加えた。LiFiはSuperform Protocolのブリッジング・プロバイダーのひとつである。この攻撃はスーパーフォームには影響を与えなかった。
LiFiプロトコルはBeInCryptoのコメント要請に即座に応じなかった。
CyversやDe.Fi Antivirus Web 3など、さまざまなセキュリティ企業がこの攻撃に注目した。前者によると、このエクスプロイトはCircleのUSDコイン(USDC)、イーサリアム(ETH)メインネット上のTetherのステーブルコインUSDT、Arbitrum(ARB)の承認に影響を与える。
“これらのネットワーク上で不審な動きがないか、あなたのウォレットをチェックしてください。いずれかのチェーンでLiFiプロトコルとやりとりしたことがある場合は、資産を保護するために直ちに行動してください」とCyvers氏は付け加えた。
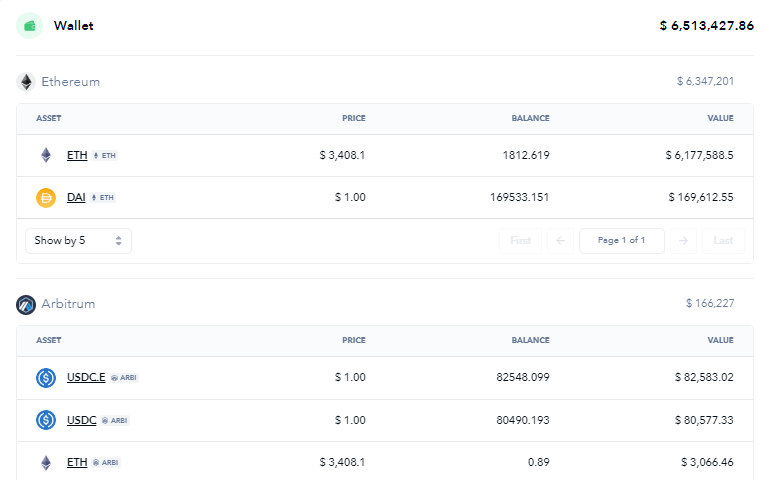
一方、De.Fi Antivirus Web 3は、悪用者がプロトコルの契約から一連の不審な引き出しを実行したことを明らかにした。また、800万ドルの盗品を保管するウォレットを公開し、イーサリアムとアービトラムの契約上の異なる通貨を表示した。
関連記事:暗号資産詐欺15の典型的な手口とは
サイバー攻撃は、分散型金融(DeFi)スペースがいかに危険であるかを浮き彫りにしている。悪用者はシステムの脆弱性を利用してユーザーの資金を盗む。ほんの数週間前、The Open Network (TON)はフィッシング攻撃を受けやすいということで話題になった。
5月には、ある暗号資産投資家が、巧妙なフィッシング詐欺によって最大690万ドルのイーサトークンを失った。悪質な行為者は悪意のある許可署名を使用していた。これらの報告を総合すると、悪質業者がこの業界を苦しめるために巧妙な手口を用いていることがわかる。また、特に手動設定やサイトへの許可付与に注意が必要であることも浮き彫りになった。